 Seguir no Google
 Seguir no YouTube
Quem investe em TV Box normalmente tem como objetivo ampliar a diversão em casa. Agora, o que muita gente não sabe é que esse tipo de aparelho pode vir infectado de fábrica. Parece absurdo, mas foi exatamente isso que uma investigação do Google revelou nesta segunda-feira (2). Mais de 1,3 milhão de aparelhos foram usados em uma rede controlada por criminosos.
Como aconteceu?
De acordo com o Google, a responsável seria a Videostrong, uma fabricante que fornece equipamentos para diferentes marcas. A empresa teria colocado um programa chamado XCPE diretamente no sistema dos aparelhos. Assim que a TV Box era ligada, o código conseguia estabelecer uma conexão com servidores externos.
O pior é que o programa malicioso estava escondido no próprio sistema. E nem mesmo a certificação do Android foi suficiente para impedir o problema. Ao infectar o aparelho, o vírus abria caminho para que outras pessoas utilizassem o equipamento sem a autorização do proprietário.
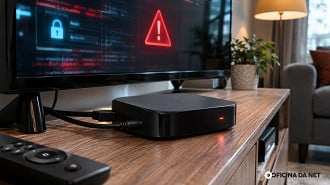
E o que os criminosos faziam com isso? Uma das atividades era usar a internet das vítimas para encaminhar tráfego de terceiros. Também havia programas que geravam visualizações falsas de publicidade. O Google encontrou até comandos capazes de capturar imagens da tela e acessar informações pessoais.
O que o Google fez para resolver o problema?
Ciente da gravidade do problema, o Google derrubou a infraestrutura maliciosa. De forma rápida, proibiu a Videostrong de fabricar novos aparelhos Android certificados. A empresa também modificou seus testes para tentar impedir casos semelhantes.
Vale notar que uma simples desinstalação pode não resolver situação. Por isso, o Google recomenda comprar TV Boxes de fabricantes reconhecidos e manter o Play Protect ativo. Quem suspeitar que possui um modelo afetado deve procurar orientações do fabricante o mais rápido que puder.
 Seguir no WhatsApp